Création personnelle · Niveau facile · Web, Linux et exploitation de binaires
Ret2Win est une machine Linux volontairement vulnérable que j’ai créée pour apprendre et pratiquer la cybersécurité dans un environnement CTF.
Le parcours propose une progression de la reconnaissance réseau à l’élévation de privilèges, en passant par l’analyse Web et l’exploitation de binaires. 4 flags jalonnent les différentes étapes jusqu’à l’obtention des privilèges root.
Ma contribution : création de la machine, conception du parcours et rédaction du writeup officiel.
Compétences travaillées : reconnaissance, énumération Web et Linux, exploitation Web, analyse de binaires et élévation de privilèges.
Application Android · En français · Pour débutants
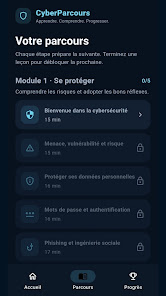
CyberParcours est une application pédagogique destinée aux personnes qui souhaitent découvrir la cybersécurité sans connaissances préalables.
Elle propose des leçons progressives suivies de quiz pour vérifier la compréhension. Le suivi de progression permet de reprendre son apprentissage et d’avancer à son rythme.
Mon objectif : rendre les premières notions accessibles et préparer les utilisateurs à découvrir leur premier challenge CTF.
Le projet : conception du parcours pédagogique et développement de l’application avec l’aide d’outils d’intelligence artificielle.
Dans le cadre d’une recherche de vulnérabilités sur une application Web, j’ai documenté des problèmes de sécurité et transmis un rapport technique au DNSC, l’autorité nationale roumaine de cybersécurité.
Ma contribution : analyse des comportements observés, collecte de preuves, rédaction des étapes de reproduction et échanges techniques complémentaires avec le DNSC.
Le rapport : présentation des constats, éléments de preuve et description des risques associés, afin de faciliter leur analyse et leur prise en charge.
Confidentialité : les organismes concernés, les adresses des systèmes et les détails permettant leur identification ne sont pas publiés sur cette page.
Publication du rapport : le rapport complet sera publié après confirmation de la correction des vulnérabilités et avec l’accord du DNSC. Les éventuelles données personnelles ou informations sensibles resteront exclues de la version publique.
Recherche et divulgation responsable
Sécurité Web · Échanges avec les propriétaires · Remédiation
Lors de recherches sur différents sites Web, j’ai identifié des vulnérabilités et pris contact avec leurs propriétaires pour leur communiquer les problèmes observés.
Ma contribution : documentation des constats et transmission d’éléments techniques permettant de comprendre les vulnérabilités et de faciliter leur correction.
Résultat : les vulnérabilités signalées ont ensuite été corrigées par les responsables des sites concernés.
Confidentialité : les noms des sites, les échanges privés et les détails techniques sensibles ne sont pas publiés.
Vous souhaitez échanger sur un projet de cybersécurité ?